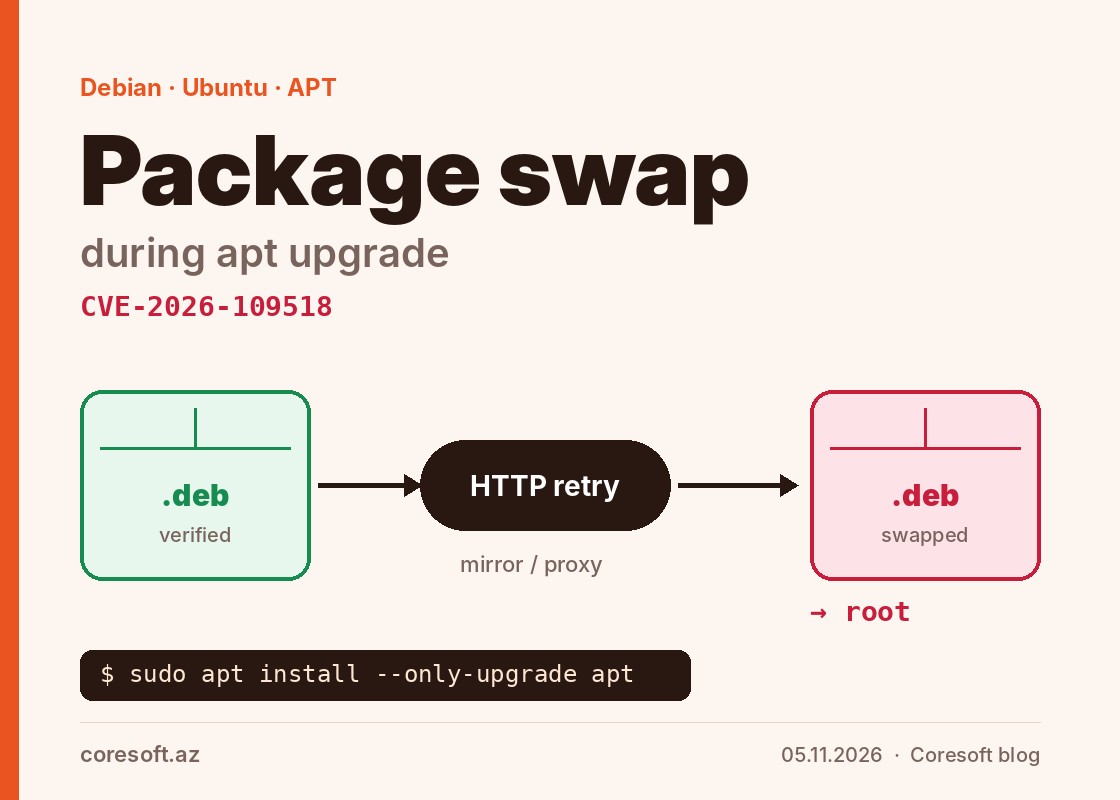
Debian və Ubuntu-da proqram paketlərini quraşdıran APT alətində ciddi boşluq aşkarlanıb (CVE-2026-109518). Ubuntu onu yüksək prioritetli hesab edir, APT-nin öz komandası isə kritik adlandırır. Boşluğu tədqiqatçı Max Justicz tapıb.
Problem yükləmə uğursuz olanda APT-nin etdiyi təkrar cəhdlərdədir. Server ilə paket mənbəyi arasındakı HTTP trafikini dəyişə bilən hücumçu, məsələn zərərli mirror və ya proksi vasitəsilə, APT-ni yükləməni təkrarlamağa məcbur edir və artıq yoxlanmış paketi öz faylı ilə əvəzləyir. Paket quraşdırılanda hücumçunun kodu root səlahiyyəti ilə işə düşür. Yəni server məhz yenilənərkən ələ keçirilə bilər.
Təkrar yükləmə Debian 12 və Ubuntu 22.04-dən başlayaraq standart olaraq açıqdır. Debian 11 və Ubuntu 20.04-də bu ayar adətən bağlıdır, amma skriptlərdə Acquire::Retries açılıbsa, onlar da risk altındadır. Hazırda boşluqdan real hücumlarda istifadə edildiyi bildirilmir.
Nə etməli
- APT-nin özünü yeniləyin:
sudo apt update && sudo apt install --only-upgrade apt. Məsələn, Ubuntu 24.04 üçün düzəlişli versiya 2.8.4ubuntu0.1, 22.04 üçün isə 2.4.15ubuntu0.1-dir. - Paket mənbələrinizi yoxlayın: naməlum mirror və proksilərdən istifadə etməyin, mümkün olan yerdə HTTPS mənbələrə keçin.
- Köhnə versiyalarda skriptlərinizdə
Acquire::Retriesayarının olub-olmadığına baxın.
Bu halda təhlükəsizlik üçün edilən yeniləmənin özü hücum yoluna çevrilir. Ona görə serverlərin hansı mənbədən və hansı kanal üzərindən yeniləndiyi də yeniləmənin özü qədər vacibdir.
Mənbələr: The Hacker News, Ubuntu Security.