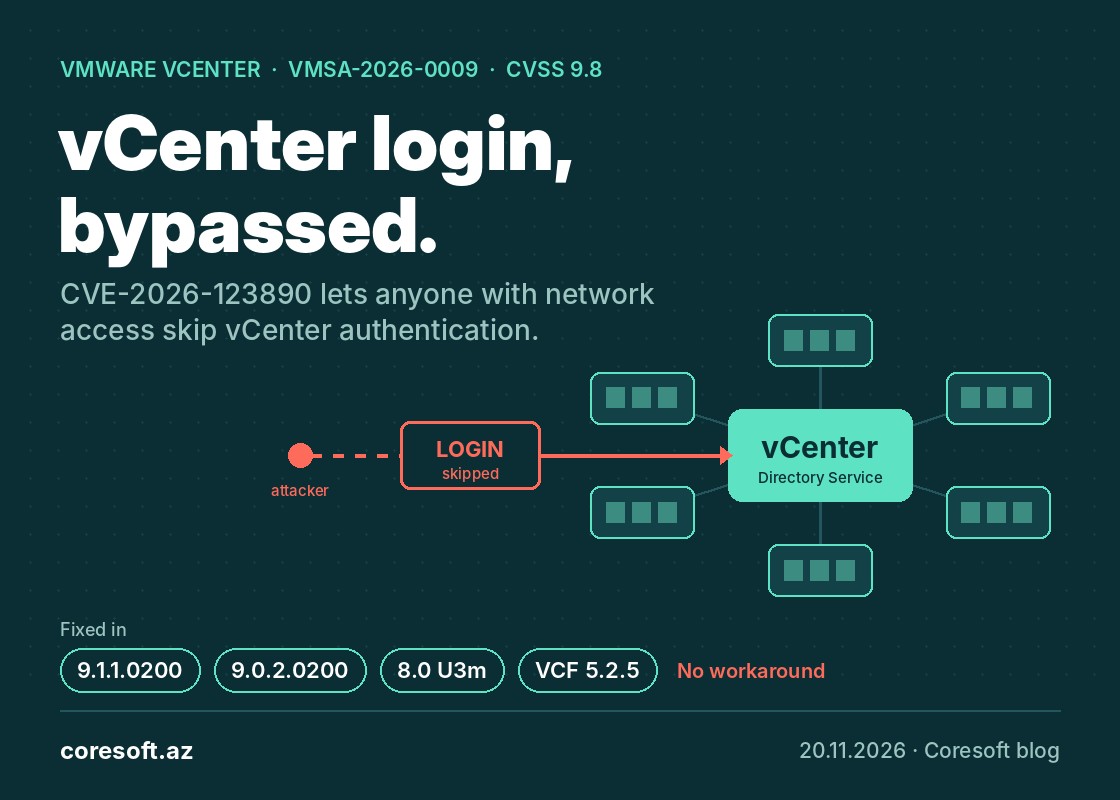
Broadcom 19 noyabrda VMware vCenter üçün kritik təhlükəsizlik yeniləməsi yaydı. Əsas boşluq CVE-2026-123890-dır və CVSS üzrə 9.8 bal alıb. Xəta vCenter-in daxili kataloq xidmətində, VMware Directory Service-dədir: vCenter-ə şəbəkə çıxışı olan təcavüzkar parol bilmədən və istifadəçinin heç bir hərəkəti olmadan autentifikasiyanı keçə bilər. Boşluğu Mandiant aşkarlayıb.
Bunun nə qədər ciddi olduğunu anlamaq üçün vCenter-in rolunu xatırlamaq kifayətdir. Virtual serverlər, onların diskləri və şəbəkəsi məhz buradan idarə olunur, yəni vCenter-ə daxil olan şəxs bütün infrastrukturu görür. vCenter 8.0, 9.0 və 9.1, həmçinin Cloud Foundation 5.x və Telco Cloud tərkibindəki versiyalar təsirlənir. Enhanced Linked Mode istifadə edib-etməməyiniz fərq etmir.
Düzəldilmiş versiyalar 9.1.1.0200, 9.0.2.0200 və 8.0 U3m-dir. VCF 5.x üçün Broadcom vCenter 8.0 U3m-i asinxron qaydada quraşdırmağı və SDDC Manager-i 5.2.5-ə yeniləməyi tövsiyə edir. Müvəqqəti həll yoxdur, bu yeniləmələri Quick Patch ilə də quraşdırmaq olmur. Bir incə məqam da var: 8.0 U3m və ya 9.0.2.0200 quraşdırılsa, VCF 9.1.1-ə planlaşdırılmış keçid bloklanır. Belə halda ya əvvəlcə vCenter-i 9.1.1-ə keçirin, ya da qısa müddətə VCF 9.1.2-ni gözləyin.
vSphere 7.0 2025-ci ilin oktyabrında ümumi dəstəkdən çıxıb və düzəlişi yalnız genişləndirilmiş dəstək müqaviləsi olanlar ala bilər. 6.5 və 6.7 versiyaları isə ümumiyyətlə yoxlanmır, onları da risk altında saymaq lazımdır. Broadcom hələlik hücum barədə məlumat verməyib, amma bu yay vCenter-də açıqlanan boşluqlardan biri cəmi bir neçə gün sonra istismar olunmağa başlamışdı. Yeniləmə bitənə qədər vCenter-ə girişi yalnız idarəetmə şəbəkəsi ilə məhdudlaşdırın: bu riski azaldır, amma yeniləməni əvəz etmir.
Mənbələr: Broadcom VMSA-2026-0009, Broadcom Q&A, The Hacker News