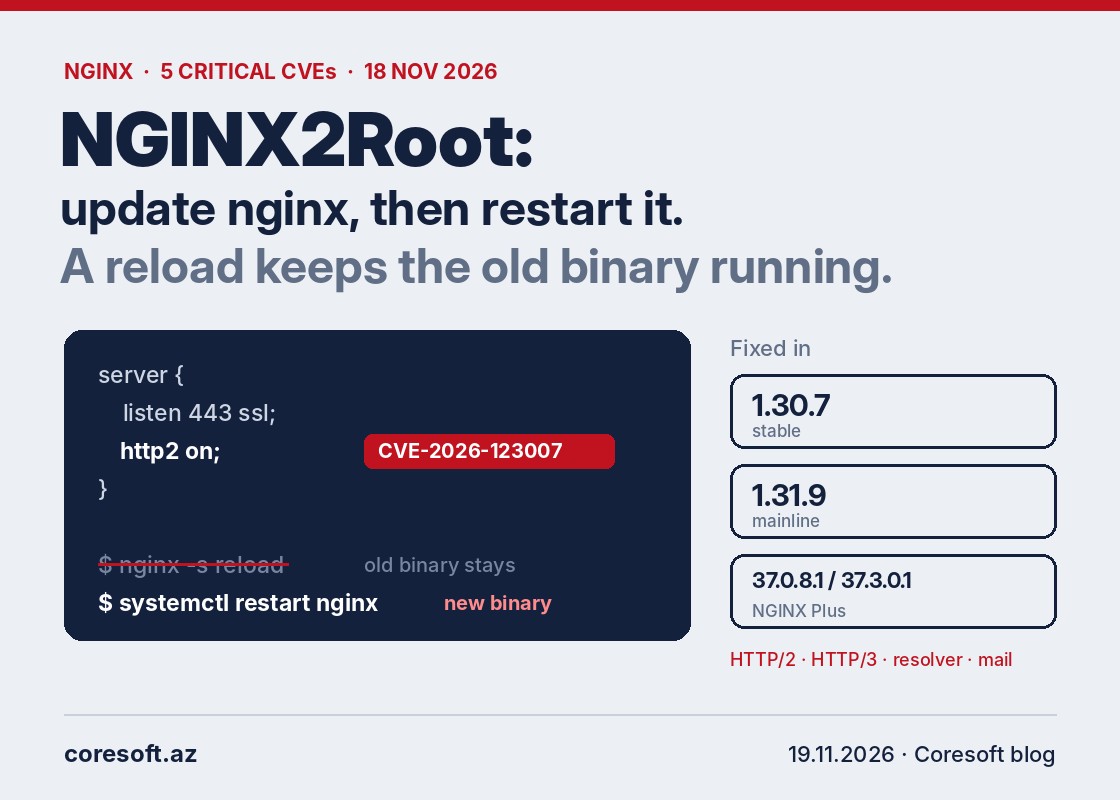
18 noyabrda F5 nginx üçün növbədənkənar təhlükəsizlik buraxılışı yaydı. Stabil 1.30.7 və mainline 1.31.9 versiyaları on boşluğu bağlayır. Onlardan beşini tədqiqatçılar "NGINX2Root" adlandırıb: uyğun şəraitdə bu xətalar serverdə heç bir girişsiz kod icrasına yol aça bilər.
Ən çox diqqət çəkən CVE-2026-123007-dir. Bu, HTTP/2 axın nəzarətindəki tam ədəd daşmasıdır və 2015-ci ildən, nginx 1.9.5-dən bəri koddadır. Onun üçün TLS üzərindən HTTP/2-nin açıq olması kifayətdir, bu isə bir çox saytda adi ayardır. Açıq PoC artıq var, amma hücum asan deyil: ASLR-i keçmək və təxminən 128 GB HTTP/2 trafiki göndərmək lazımdır. Hələlik real hücum barədə məlumat yoxdur. Digər boşluqlar HTTP/3, resolver və mail proxy ilə bağlıdır. TLS 1.3 üzərindən xidməti dayandıran CVE-2026-118899 üçün isə müvəqqəti həll ümumiyyətlə yoxdur.
Yeniləyərkən çox adamın buraxdığı bir addım var. Paketi yeniləyib nginx -s reload etmək kifayət deyil, çünki reload köhnə icra faylını işlək saxlayır. Xidməti tam yenidən başladın: systemctl restart nginx. Linux paketlərində düzəlişlər köhnə versiya nömrəsinə köçürülə bilər, ona görə nginx -v-yə yox, paket versiyasına və distribusiyanın bildirişinə baxın. Docker-də düzəldilmiş image teqini sabitləyin və konteynerləri yenidən yaradın.
Dərhal yeniləmək mümkün deyilsə, http2 off; iki HTTP/2 boşluğunu müvəqqəti bağlayır, qalanlarını yox. Error log-da "exited on signal" ilə bitən worker çökmələrinə də baxın: bu, istismar cəhdinin əlaməti ola bilər.
Mənbələr: Tenable, CERT-EU, Atlas Security