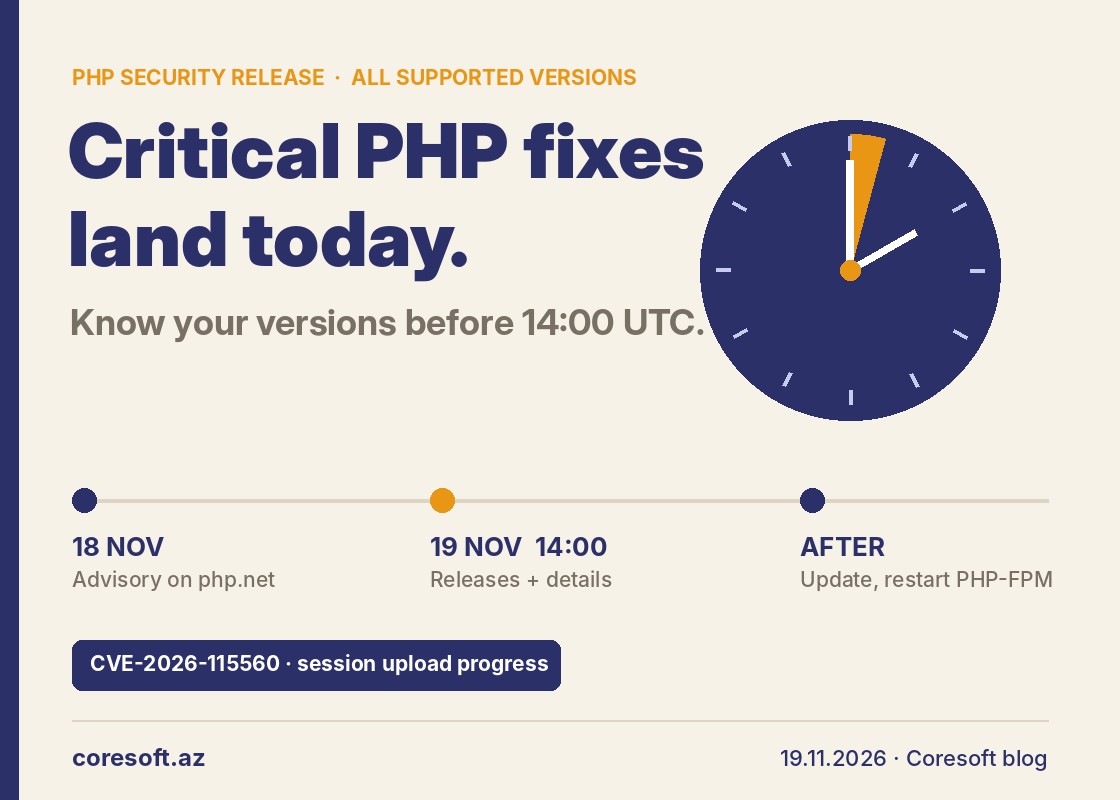
PHP komandası 18 noyabrda php.net-də xəbərdarlıq yayıb: dəstəklənən bütün PHP versiyaları üçün təhlükəsizlik yeniləmələri 19 noyabr, 14:00 ilə 14:30 UTC arasında (Bakı vaxtı ilə 18:00 ilə 18:30 arası) çıxacaq. Düzəldilən boşluqların ən ağırı "kritik" dərəcəsindədir.
Bu dəfə söhbət oktyabrdakı PHP2Shell kimi təcili buraxılışdan getmir. Bu, PHP-nin hər dörd həftədən bir çıxan adi buraxılışıdır. Komandanın sözlərinə görə, kritik boşluqlar yalnız standart olmayan ayarlarda və ya nadir quraşdırmalarda işə düşür. Texniki detallar və düzəldilmiş versiyaların nömrələri buraxılışla birlikdə açıqlanacaq.
Gözlənilən düzəlişlərdən biri artıq məlumdur: CVE-2026-115560. Bu, sessiya ilə fayl yükləmənin gedişatını izləyən funksiyada uzaqdan kod icrasına yol açan boşluqdur. Onun işləməsi üçün nadir bir birləşmə lazımdır: session.serialize_handler php_binary və ya php_serialize olmalı, kod onu sessiya başlamazdan əvvəl ini_set() ilə php-yə dəyişməli və upload progress açıq olmalıdır. PHP oktyabrda müvəqqəti tədbir kimi session.upload_progress.enabled=0 ayarını tövsiyə edib. Saytınız bu funksiyadan istifadə etmirsə, onu indidən söndürə bilərsiniz.
Riskin aşağı olması yeniləməni təxirə salmağa əsas deyil. Serverlərinizdə hansı PHP versiyalarının işlədiyini indi yoxlayın, yeniləmə çıxan kimi əvvəlcə test mühitində sınayın, sonra canlı serverə keçirin. Linux paketlərindən istifadə edirsinizsə, distribusiyanızın bildirişini izləyin. Yeniləmədən sonra PHP-FPM-i və ya veb serveri yenidən başladın ki, köhnə proseslər işləməyə davam etməsin.
Oktyabrdakı PHP2Shell boşluqları haqqında əvvəlki yazımızda danışmışdıq.
Mənbələr: php.net, The Register, The Hacker News, Aikido