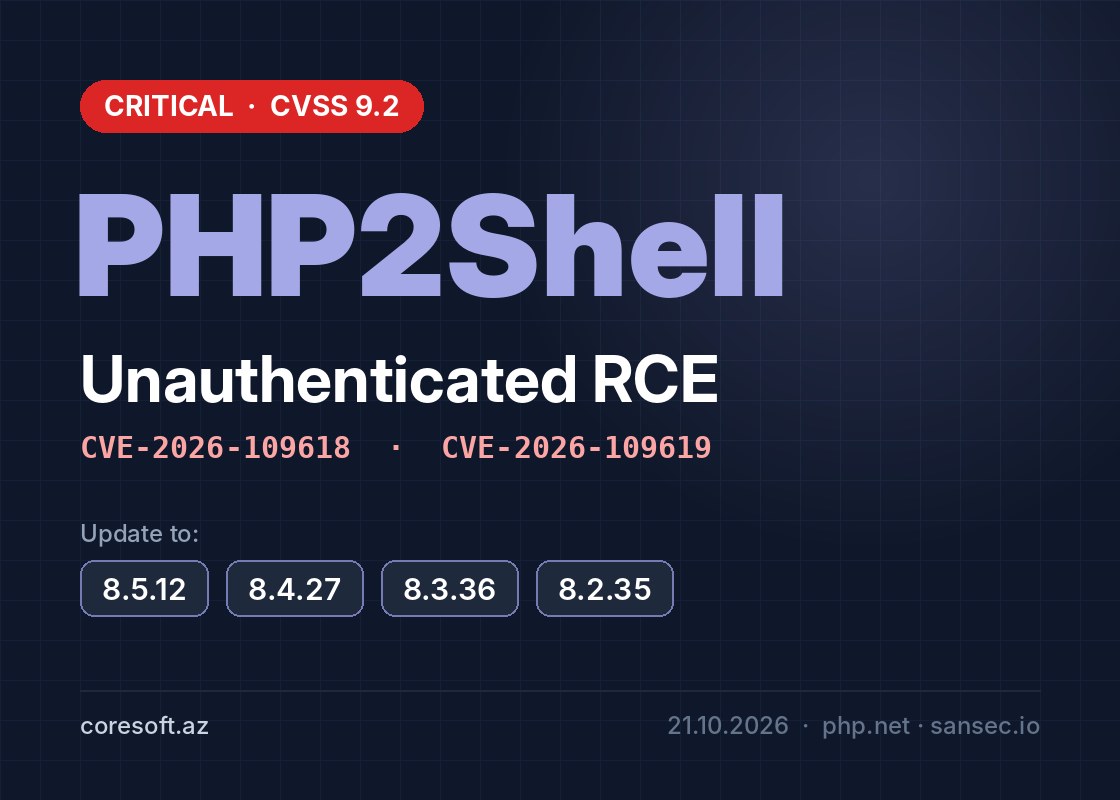
21 oktyabrda PHP komandası təcili yeniləmə buraxdı. Səbəb PHP-nin özündə tapılan iki boşluqdur (CVE-2026-109618 və CVE-2026-109619). Tədqiqatçılar bu boşluqlardan istifadə edən hücuma PHP2Shell adı veriblər. Ən pis tərəfi odur ki, hücum üçün nə parol, nə də admin girişi lazımdır: düzgün hazırlanmış bir sorğu ilə serverdə istənilən kodu işə salmaq olur.
Saytınızın WordPress, Laravel, Joomla, Magento və ya sıfırdan yazılmış kod üzərində olmasının fərqi yoxdur. Problem saytın kodunda deyil, PHP-nin özündədir, özü də 2012-ci ildən, PHP 5.4 versiyasından bəri. Yəni illər əvvəl qurulub "işləyir, toxunmayaq" deyə saxlanılan saytlar da risk altındadır.
Niyə gözləmək olmaz
Cloudflare ilk hücumları rəsmi yeniləmə çıxmazdan təxminən 6 saat əvvəl qeydə alıb. İndi texniki detallar hamıya açıqdır və avtomatik skanerlər internetdə yenilənməmiş serverləri axtarır. Üstəlik, boşluqlardan biri serverin yaddaşından parol və API açarı kimi məlumatların sızmasına da yol açır.
Məsələ o qədər ciddi qəbul edilib ki, Niderlandda bir neçə dövlət saytı düzəliş çıxana qədər müvəqqəti söndürülmüşdü.
Nə etməli
- PHP-ni yeniləyin: 8.5.12, 8.4.27, 8.3.36 və ya 8.2.35. Ubuntu, Debian və RHEL kimi sistemlərdə adi paket yeniləməsi kifayətdir. Sonra PHP-FPM və ya Apache-ni yenidən başladın.
- Saytınız hostinqdədirsə, provayderdən PHP-nin yeniləndiyini soruşun. Bunu saytın içindən, plaqinlə düzəltmək mümkün deyil.
- PHP 8.1 və ya daha köhnə versiyadasınızsa, rəsmi yeniləmə gəlməyəcək. Keçidi daha təxirə salmamaq üçün bundan yaxşı səbəb tapılmaz.
Dərhal yeniləmək mümkün deyilsə, session.upload_progress.enabled ayarını söndürmək və fayl yükləmə (multipart) sorğularını veb server səviyyəsində bağlamaq riski azaldır. Amma bu tam qoruma deyil, sadəcə vaxt qazandırır.
Server təhlükəsizlik yeniləməsindən əvvəl açıq qalıbsa, yeniləmədən sonra son günlərdə yaranmış naməlum PHP fayllarına baxmağı və vacib parolları dəyişməyi də məsləhət görürük.
Coresoft-dan dəstək
Coresoft komandası bu kimi kritik təhlükəsizlik hallarında serverlərin və veb saytların vəziyyətini qısa müddətdə qiymətləndirir, lazımi yeniləmələri işinizi dayandırmadan tətbiq edir və sonrakı yoxlamaları aparır. Serverinizin təhlükəsizliyi ilə bağlı sualınız varsa və ya peşəkar dəstəyə ehtiyacınız varsa, bizimlə əlaqə saxlayın.