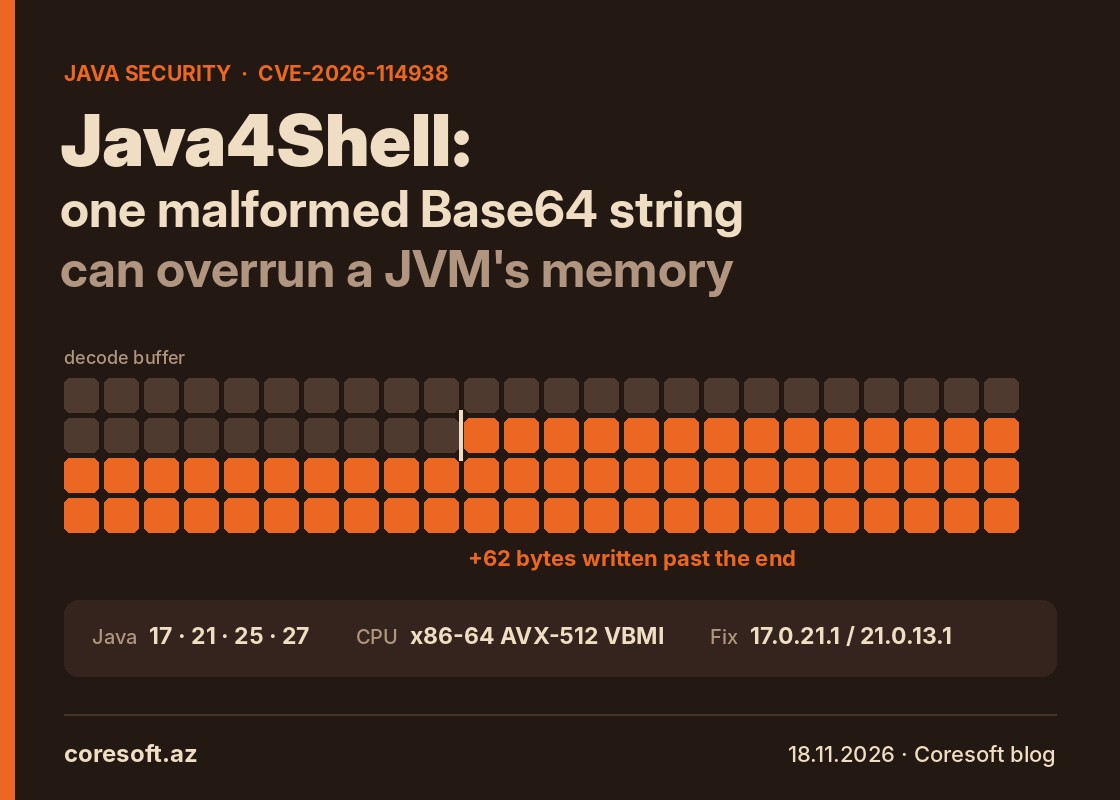
17 noyabrda Oracle Java üçün növbəti təhlükəsizlik yeniləməsini buraxdı. Bu həftə ən çox danışılan boşluq da onun içindədir: CVE-2026-114938, tədqiqatçıların verdiyi adla Java4Shell. Problemi Calif.io komandası tapıb. Boşluq HotSpot-un Base64 deşifrəsini sürətləndirən AVX-512 kodundadır: xüsusi hazırlanmış qısa və səhv Base64 sətri Java onu rədd etməzdən əvvəl buferin sonundan 62 bayta qədər kənara yazılmasına səbəb olur.
Base64 hər yerdə işlənir: Authorization başlığında, tokenlərdə, fayl yükləmələrində. Ona görə bu kod çox vaxt istifadəçi hələ sistemə daxil olmamış işə düşür. Tədqiqatçılar Keycloak, Jira, Confluence, Jenkins və Artifactory-nin standart quraşdırmasında kod icrasını göstərdiklərini bildirirlər. Bəzi analitiklər isə daha real nəticənin JVM-in çökməsi olduğunu yazır. Hər iki halda iş prosesi dayanır. Hələlik real hücum barədə məlumat yoxdur.
Risk altında OpenJDK 17.0.6 və sonrakı 17, 21, 25 və 27 versiyaları var, amma yalnız AVX-512 VBMI dəstəkləyən x86-64 prosessorlarda (Intel Xeon Ice Lake və yenisi, AMD Zen 4 və yenisi). ARM serverlər, Java 8 və 11 bu boşluqdan təsirlənmir. Oracle-da düzəliş 17.0.21.1, 21.0.13.1 və 25.0.5.1 versiyalarındadır. Amazon Corretto 17 üçün də yeniləmə çıxıb, Temurin, Zulu və Linux paketləri öz cədvəli ilə gəlir.
Serverlərinizdə hansı Java-nın işlədiyini yoxlayın. Təkcə java -version kifayət etmir: tətbiqlərin içində gələn JDK-lar və Docker imicləri də var. Yeniləmə quraşdırılana qədər -XX:-UseBASE64Intrinsics parametri sürətli deşifrəni söndürür. Bu, düzəlişi əvəz etmir. Hər iki halda bütün Java prosesləri yenidən başladılmalıdır.
Mənbələr: Qualys, Equixly, Oracle, The Hacker News