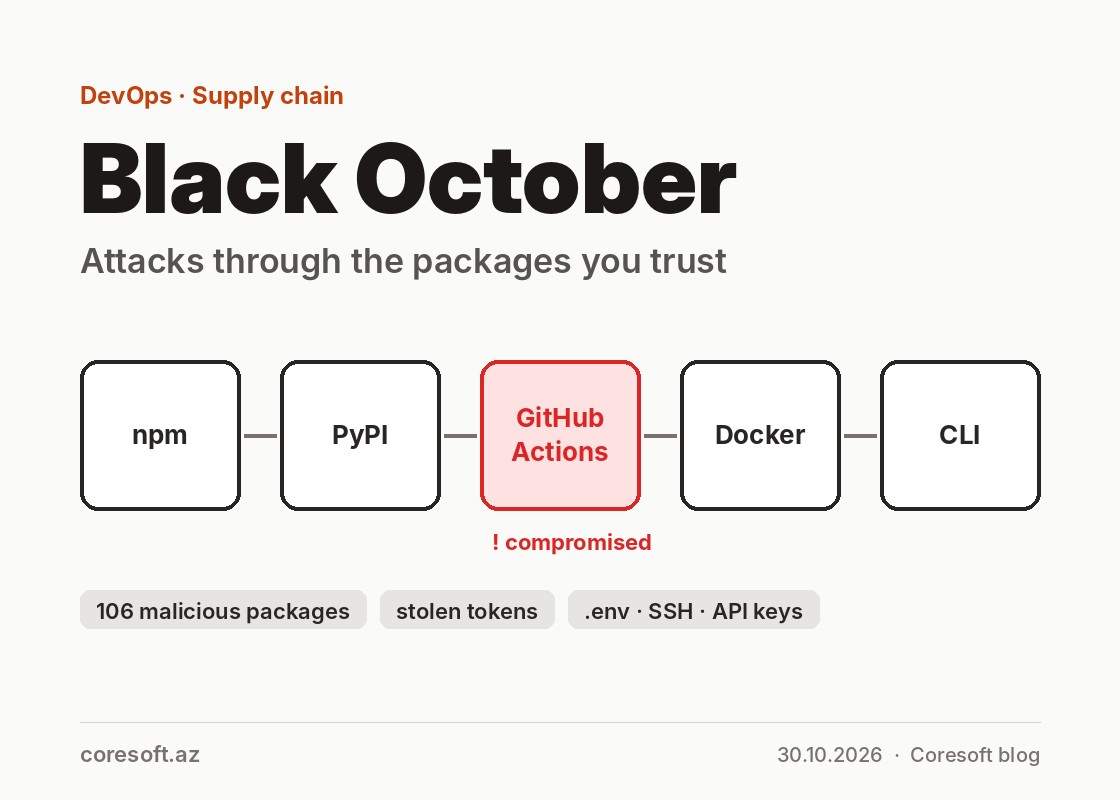
Oktyabr proqram təminatı təchizat zəncirinə (supply chain) hücumlar baxımından çox gərgin keçdi. Hücumçular saytı və ya serveri birbaşa sındırmaq əvəzinə proqramçıların hər gün quraşdırdığı paketlərə, GitHub iş axınlarına və CLI alətlərinə zərərli kod yerləşdirir.
Bir neçə nümunə: süni intellekt layihələrində geniş istifadə olunan LiteLLM-in PyPI və Docker paketləri təxminən 1,5 saat zərərli versiya ilə yayıldı. OVHcloud CLI-nin buraxılış faylları hesabı ələ keçirilmiş iştirakçı vasitəsilə dəyişdirildi. Bəzi npm paketləri isə özlərinin yeni versiyalarını dərc edən «qurd» kimi yayıldı. Təkcə 26–28 oktyabrda GitHub 106 zərərli npm və PyPI paketi barədə xəbərdarlıq dərc edib.
Bu kodların hədəfi demək olar ki, həmişə eynidir: .env faylları, SSH açarları, bulud və GitHub tokenləri, API açarları. Bir dəfə oğurlanan token növbəti hücumun açarına çevrilir.
Nə etməli
- Versiyaları kilidləyin: lock fayllarından və
npm ci-dən istifadə edin,latestteqinə etibar etməyin. - Yeni çıxan versiyanı dərhal götürməyin, bir neçə gün gözləmək riski xeyli azaldır.
- Zərərli versiya quraşdırılıbsa, həmin maşındakı bütün sirləri oğurlanmış sayın və onları başqa cihazdan dəyişin.
- GitHub-da naməlum iş axınlarını, tokenləri və OAuth tətbiqlərini yoxlayın.
Coresoft-dan dəstək
Coresoft komandası CI/CD proseslərinin və serverlərin təhlükəsizlik auditini aparır, sirlərin saxlanmasını və dəyişdirilməsini qaydaya salır, asılılıqların idarə olunmasını təhlükəsiz qurur. Bu xidmətdən yararlanmaq üçün bizimlə əlaqə saxlayın.