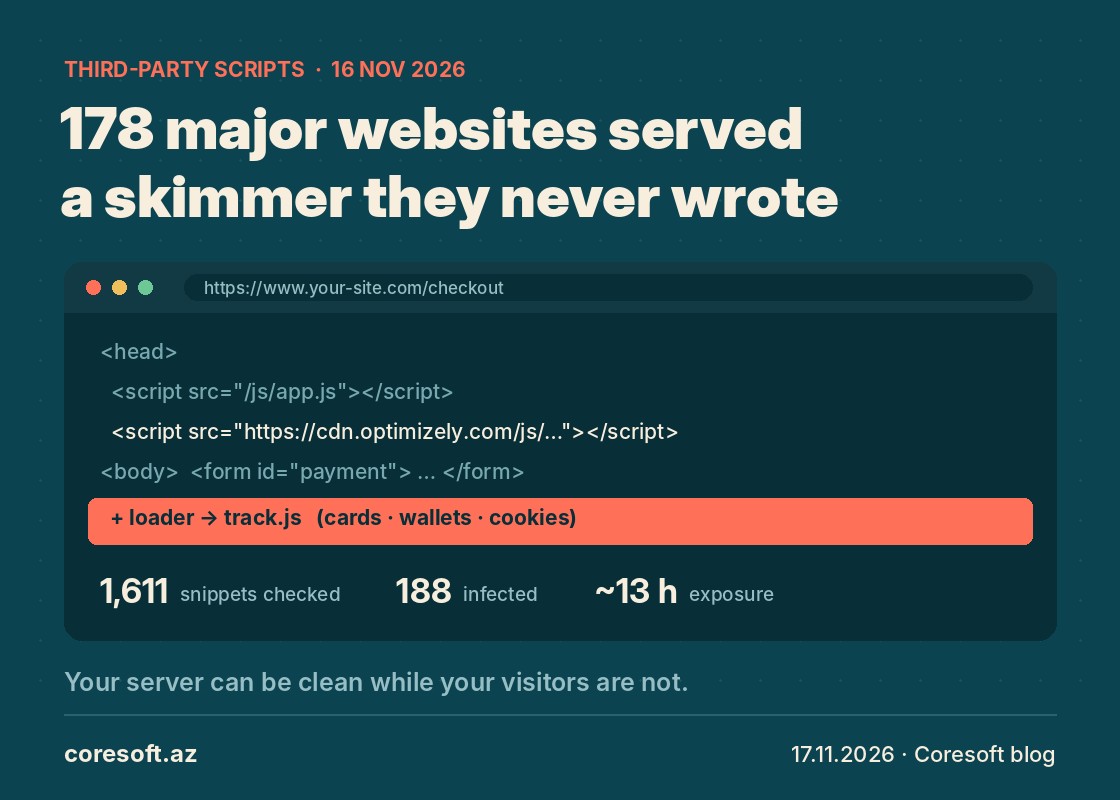
16 noyabrda bir çox tanınmış saytın ziyarətçiləri saatlarla zərərli JavaScript yükləyib. Kod saytların öz serverlərindən deyil, A/B testlər üçün istifadə olunan Optimizely xidmətinin skriptindən gəlirdi. Report URI tədqiqatçıları 1611 Optimizely snippet-ini yoxlayıb və 188-də zərərli kod tapıblar. Təsirlənənlər arasında Zoom, BBC, CNN, IKEA, HSBC, Equifax və GitLab da daxil olmaqla 178 təşkilat var.
Hücumçu müştəri layihələrinin «Project JavaScript» sahəsinə kiçik yükləyici əlavə edib, Optimizely-nin CDN-i isə bu kodu adi dəyişiklik kimi saytlara ötürüb. Yüklənən skript kopyalanan kripto ünvanlarını öz ünvanı ilə əvəz edir, ödəniş formasına yazılan kart məlumatlarını, HttpOnly olmayan cookie-ləri və səhifənin ekran görüntüsünü göndərirdi. Köhnə iOS versiyalı iPhone və iPad-lər əlavə olaraq exploit səhifələrinə yönləndirilirdi. Axşam təmizləmə başlayıb, amma hücumçunun müştəri layihələrinə necə yazma imkanı əldə etdiyi hələ tam aydın deyil.
Bu hadisə hər sayt sahibi üçün sadə sual qoyur: saytınızda hansı xarici skriptlər işləyir və onları kim dəyişə bilər? Analitika, onlayn çat, reklam və test alətləri ziyarətçinin brauzerində sizin saytınızın adından işləyir. Kart məlumatları bankın və ya ödəniş provayderinin ayrıca səhifəsində, yaxud onun iframe-ində daxil edilsəydi, bu skimmer onları oxuya bilməzdi. Content Security Policy ilə skriptlərin hansı domenlərə müraciət edə biləcəyini məhdudlaşdırmaq, unsafe-eval icazəsindən imtina etmək, sessiya cookie-lərini HttpOnly etmək və lazımsız teqləri, xüsusilə ödəniş səhifəsindən, silmək riski xeyli azaldır. Optimizely istifadə edirsinizsə, layihədəki JavaScript-i yoxlayın, giriş məlumatlarını və API tokenlərini dəyişin.
Mənbələr: Daily CyberSecurity, GBHackers, The CyberSec Guru.