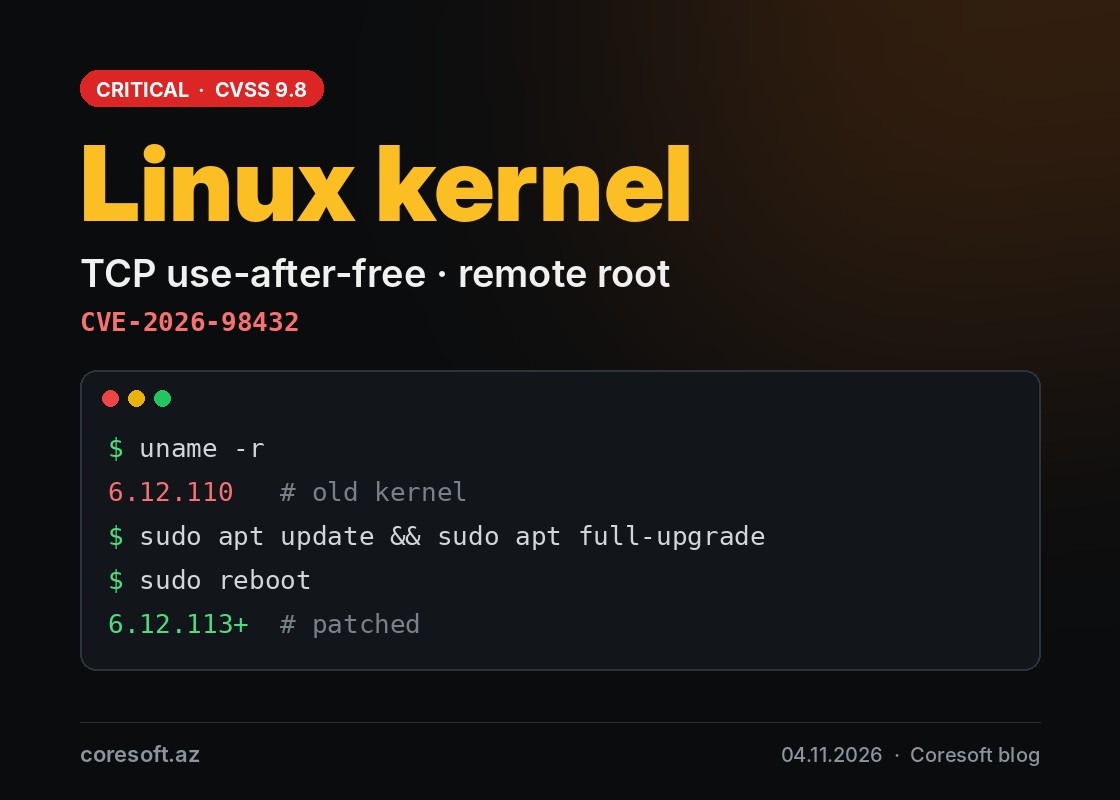
Oktyabrın sonunda Linux nüvəsinin TCP hissəsində kritik boşluq açıqlandı (CVE-2026-98432, CVSS 9.8). Problem bağlantı qurulan anda yaddaşın vaxtından əvvəl azad edilməsindədir. Uyğun şərtlərdə hücumçu nüvə yaddaşını oxuya, serveri çökdürə, ən pis halda isə root səlahiyyəti ilə əmr işlədə bilər.
Boşluğu Anthropic-in tədqiqatçıları süni intellekt modelinin köməyi ilə tapıb. Laboratoriya şəraitində Multipath TCP (MPTCP) qəbul edən serverdə heç bir parol və istifadəçi müdaxiləsi olmadan root əldə etmək bir saatdan az çəkib. Hələlik geniş hücumlar barədə rəsmi məlumat yoxdur, amma texniki detallar artıq açıqdır.
Boşluq 4.4 versiyasından bəri bütün nüvələrdə var, yəni demək olar ki, hər işlək Linux serverinə aiddir. Debian, SUSE, Oracle Linux və Amazon Linux düzəlişli paketləri artıq buraxıb, digər distributivlərdə yeniləmələr mərhələli şəkildə gəlir.
Nə etməli
- Distributivinizin təhlükəsizlik bildirişinə baxın və nüvə yeniləməsini quraşdırın. Yeni nüvə yalnız server yenidən başladıldıqdan sonra işə düşür, sonra versiyanı
uname -rilə yoxlayın. - Yeniləmə hələ gəlməyibsə və MPTCP istifadə etmirsinizsə, onu
net.mptcp.enabled=0ilə söndürün. Bu riski azaldır, amma tam həll deyil. - Bulud serverlərində provayderin yenilənmiş image-lərindən istifadə edin.
Bu hadisə onu da göstərir ki, süni intellekt boşluq axtarışını xeyli sürətləndirir. Deməli, yeniləmələri quraşdırmağa ayrılan vaxt da qısalmalıdır.
Mənbələr: CSO Online, Aikido.