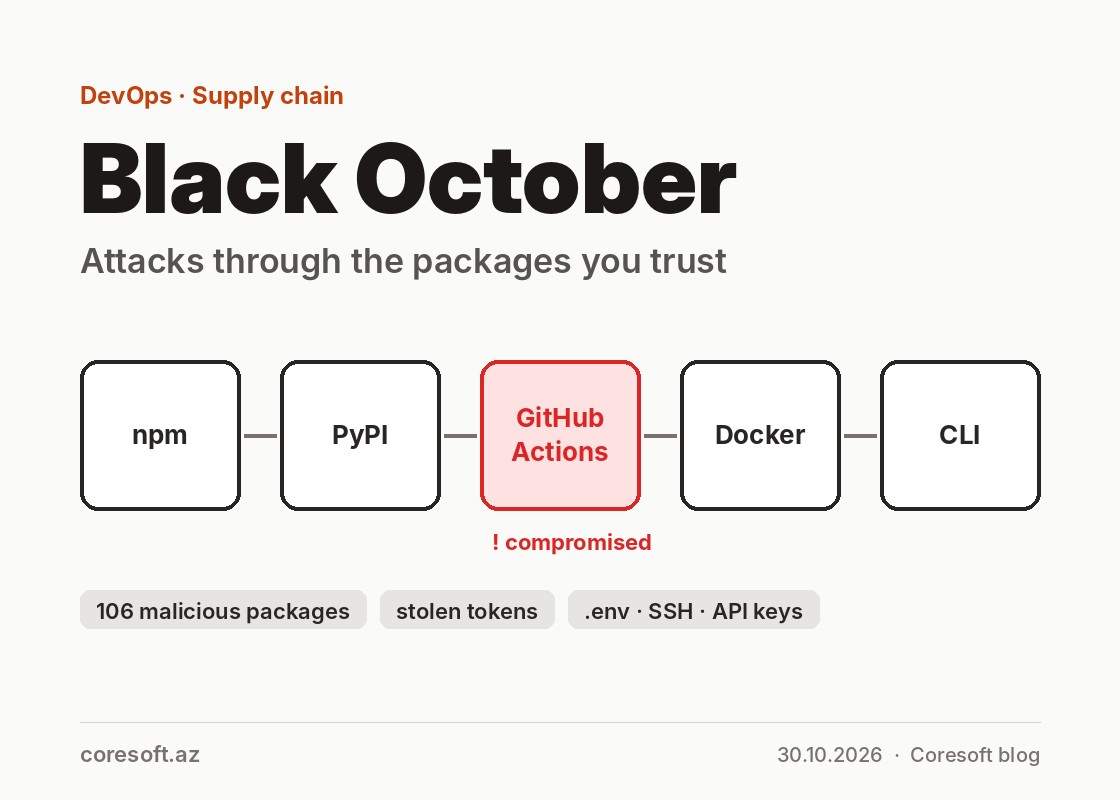
Oktyabr WordPress saytları üçün ağır ay oldu. Ən çox diqqət çəkən hadisə populyar SEO plaqini Rank Math-ın ödənişli PRO versiyası ilə bağlıdır. 15–16 oktyabrda, təxminən 11 saat ərzində rəsmi saytdan və yeniləmə kanalından yayılan 3.0.123 versiyasının içində zərərli kod olub (CVE-2026-111862). Yəni bu dəfə saytını vaxtında yeniləyənlər zərər çəkib.
Eyni ayda Bricksforge plaqinindəki kritik boşluqdan (CVE-2026-85097, CVSS 10) real hücumlarda istifadə olundu: giriş etmədən, sadəcə form vasitəsilə serverə PHP faylı yükləmək mümkün idi. Sucuri isə səkkizdən çox yerdə gizlənən arxa qapı təsvir edib: fayllarda, verilənlər bazasında, hətta serverin yaddaşında.
Bu zərərli kodların ortaq xüsusiyyəti özünü bərpa etməsidir. Bir faylı silirsiniz, o, saytın növbəti açılışında və ya cron tapşırığı ilə geri qayıdır. Gizli admin hesabları, dəyişdirilmiş .htaccess qaydaları və əlavə SSH açarları da tez-tez rast gəlinir. Ona görə plaqini yeniləmək və ya bir faylı silmək kifayət etmir.
Saytınız yoluxubsa
- Ən etibarlı yol yoluxmadan əvvəlki ehtiyat nüsxədən bərpa etməkdir.
- Təmizləmə bir dəfəyə və tam aparılmalıdır: fayllar, verilənlər bazası, cron tapşırıqları, istifadəçi hesabları.
- Sonra bütün parolları və açarları dəyişin: admin, verilənlər bazası, hostinq, SSH, API.
- Rank Math PRO-nu 3.0.124 və ya daha yeni versiyaya, Bricksforge-u isə son versiyaya yeniləyin.
Coresoft-dan dəstək
Coresoft komandası WordPress saytlarında təhlükəsizlik auditi aparır, zərərli kodları bütün izləri ilə təmizləyir, saytı təhlükəsiz vəziyyətə qaytarır və sonrakı hücumlara qarşı monitorinq qurur. Bu xidmətdən yararlanmaq üçün bizimlə əlaqə saxlayın.
Mənbələr: The Hacker News, The Hacker News, Sucuri / The Hacker News.