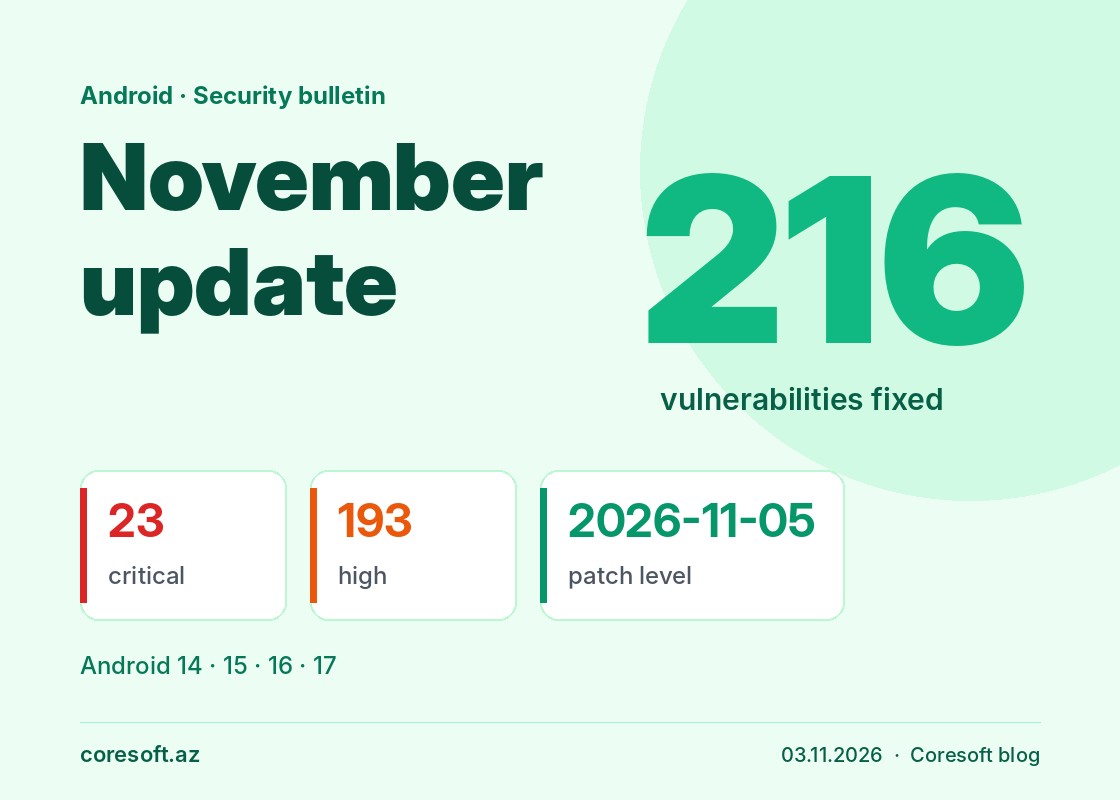
Google noyabr ayının Android təhlükəsizlik bülletenini dərc edib. Bu dəfə 216 boşluq düzəldilib, onlardan 23-ü kritik dərəcəlidir. Ən ciddisi sistemin Framework hissəsindədir (CVE-2026-58868): Google-un qiymətləndirməsinə görə, bu boşluqla istifadəçinin heç bir hərəkəti olmadan telefonda uzaqdan kod işə salmaq mümkündür.
Yeniləmə Android 14, 15, 16 və 17 versiyalarına aiddir. Hazırda bu boşluqlardan real hücumlarda istifadə edildiyi bildirilmir, amma bülleten çıxandan sonra texniki təhlillərin yayılması adətən uzun çəkmir.
Yeniləmə iki səviyyədə gəlir: 2026-11-01 və 2026-11-05. İkincisi nüvə və istehsalçı komponentlərinin düzəlişlərini də əhatə edir, ona görə hədəf məhz odur. Telefonunuzun səviyyəsini parametrlərin «Təhlükəsizlik» və ya «Telefon haqqında» bölməsində görə bilərsiniz.
Pixel cihazları yeniləməni ilk alır. Samsung, Xiaomi və digər istehsalçılar onu öz cədvəlləri ilə, bir neçə gün və ya həftə sonra yayır. O vaxta qədər tətbiqləri yalnız Google Play-dən yükləmək və avtomatik yeniləmələri açıq saxlamaq məsləhətdir.
İşçilərin telefonlarından korporativ poçt və sənədlər üçün istifadə edən şirkətlər üçün də bu, cihazların vəziyyətini yoxlamağa yaxşı səbəbdir: artıq yeniləmə almayan köhnə modellər ən zəif nöqtəyə çevrilir.
Mənbələr: SecurityWeek, DigitBin.