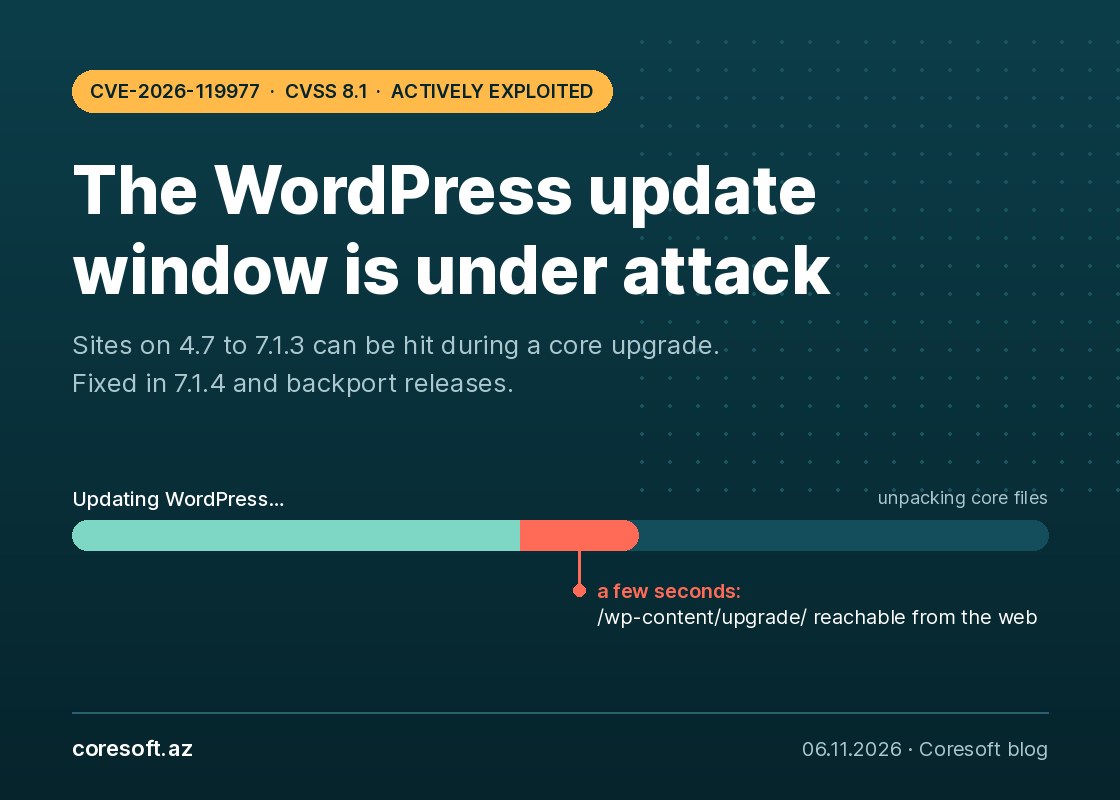
WordPress nüvəsində aşkarlanan CVE-2026-119977 boşluğu artıq real hücumlarda istifadə olunur. ABŞ-ın kibertəhlükəsizlik agentliyi CISA 3 noyabrda onu istismar olunan boşluqlar kataloquna (KEV) əlavə edib. Boşluq WordPress 4.7-dən 7.1.3-ə qədər bütün versiyalara aiddir, CVSS qiyməti 8.1-dir.
Problem nüvə tam paketlə yenilənəndə yaranır. WordPress yeni versiyanı wp-content/upgrade/ qovluğuna açır və bu müddətdə oradakı quraşdırma faylları brauzerdən əlçatan qalır. Hesabı olmayan hücumçu həmin bir neçə saniyəlik pəncərəni tutsa, serverdə öz kodunu işlədə bilər. Pəncərə qısadır, amma hücumçular saytları saatlarla təkrar yoxlayır: Wordfence qoruma qaydasını işə saldıqdan sonrakı ilk 21 saatda bu yollara 18 500-dən çox sorğu qeydə alıb.
Düzəliş 28 oktyabrda WordPress 7.1.4 ilə gəlib, köhnə qollar üçün isə 4.7.39-a qədər ayrıca buraxılışlar var. Ona görə ilk iş versiyanı yoxlamaqdır: wp core version, lazım olsa wp core update --minor, sonra isə wp core verify-checksums. Avtomatik yeniləmələrin işlədiyinə arxayın olmayın, hər saytı ayrıca yoxlayın.
Bir serverdə bir neçə sayt varsa, əlavə qorumanı veb-server səviyyəsində qurmaq rahatdır: nginx və ya Apache-də wp-content/upgrade/ qovluğuna veb girişini bağlamaq bütün saytları birdən qoruyur. WordPress-in içində işləyən firewall plaginləri burada kömək etmir, çünki hücum zamanı açılmış nüsxə öz fayllarını işlədir. Bu tədbir riski azaldır, amma yeniləməni əvəz etmir.
Sayt son günlərdə yenilənibsə, loglarda wp-content/upgrade/ altındakı PHP fayllarına gələn sorğulara, naməlum administrator hesablarına və heç kimin quraşdırmadığı plaginlərə baxmaq yerinə düşər.
Mənbələr: The Hacker News, Webhosting Today.