ModSecurity Apache, nginx və IIS üçün ən çox istifadə olunan açıq mənbəli veb tətbiq firewall-udur (WAF). Layihənin GitHub-da dərc etdiyi iki təhlükəsizlik bildirişi bu həftə yenidən gündəmə gəlib və hər ikisi WAF-ın arxasında sayt saxlayanlar üçün vacibdir.
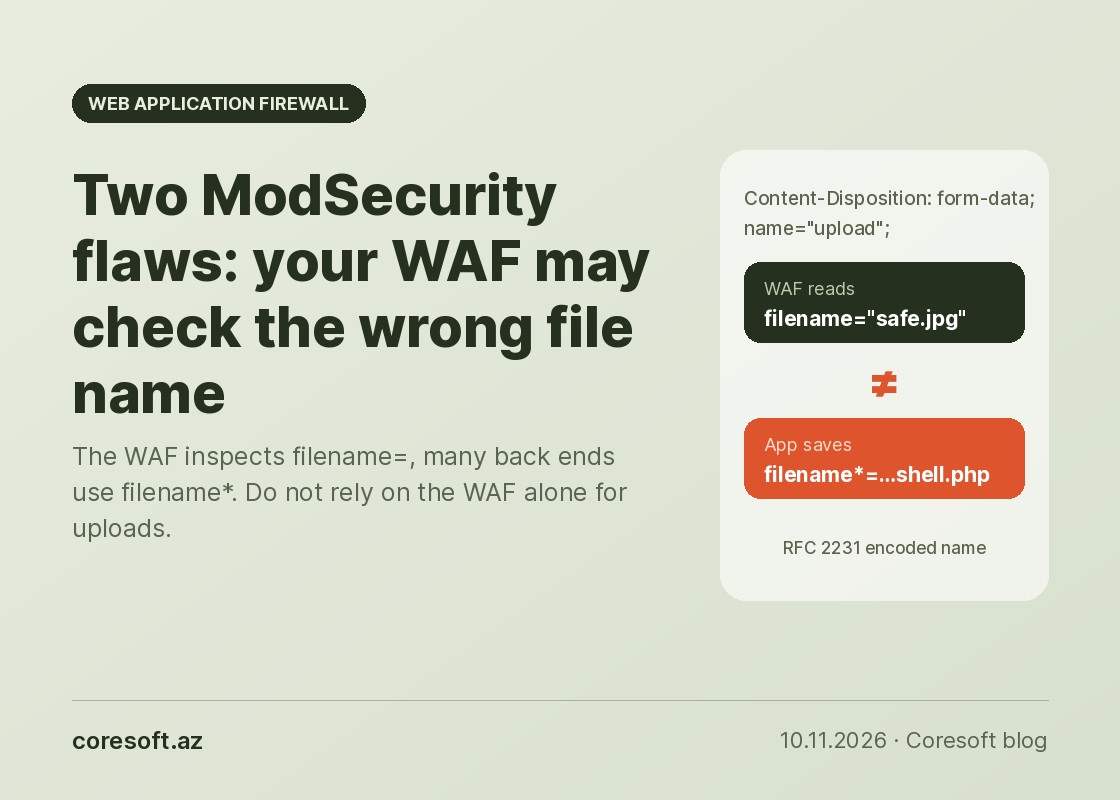
Birincisi fayl yükləmələri ilə bağlıdır və 8.6 bal alıb. Multipart sorğuda faylın adı iki formada göndərilə bilər: adi filename və RFC 2231 üzrə kodlaşdırılmış filename*. ModSecurity ikincini tanımır və qaydalar yalnız birincini yoxlayır. Go, Python (Flask, FastAPI), Node.js (busboy, @fastify/multipart) və Java Spring isə kodlaşdırılmış adı üstün tutur. Nəticədə WAF "safe.jpg" görür, tətbiq isə "shell.php" saxlayır. PHP-nin öz yükləmə mexanizmi bundan təsirlənmir. Rəsmi bildirişdə hələ düzəldilmiş versiya göstərilməyib.
İkincisi libmodsecurity 3.0.15 və 3.0.16-da XML emalı zamanı yaddaş xətasıdır (CVE-2026-73857, CVSS 7.5). Autentifikasiyasız tək sorğu işçi prosesini çökdürə, bəzi hallarda isə kod icrasına yol aça bilər. Xəta yalnız SecParseXmlIntoArgs On və ya OnlyArgs olanda işə düşür, standart dəyər isə Off-dur. Bildirişdə düzəldilmiş versiya kimi 3.0.17 göstərilir, ModSecurity v2 isə bu xətadan təsirlənmir.
Serverdə hansı ModSecurity versiyasının yükləndiyini yoxlayın və SecParseXmlIntoArgs ayarının Off olduğuna əmin olun. Fayl yükləmələrində yalnız WAF-a güvənməyin: istifadəçinin göndərdiyi adı istifadə etməyin, faylı öz yaratdığınız adla saxlayın, icra oluna bilən uzantıları bloklayın və yüklənən faylları veb kök qovluğundan kənarda saxlayın.
Mənbələr: GitHub: filename*, GitHub: CVE-2026-73857, Cyber Security News.