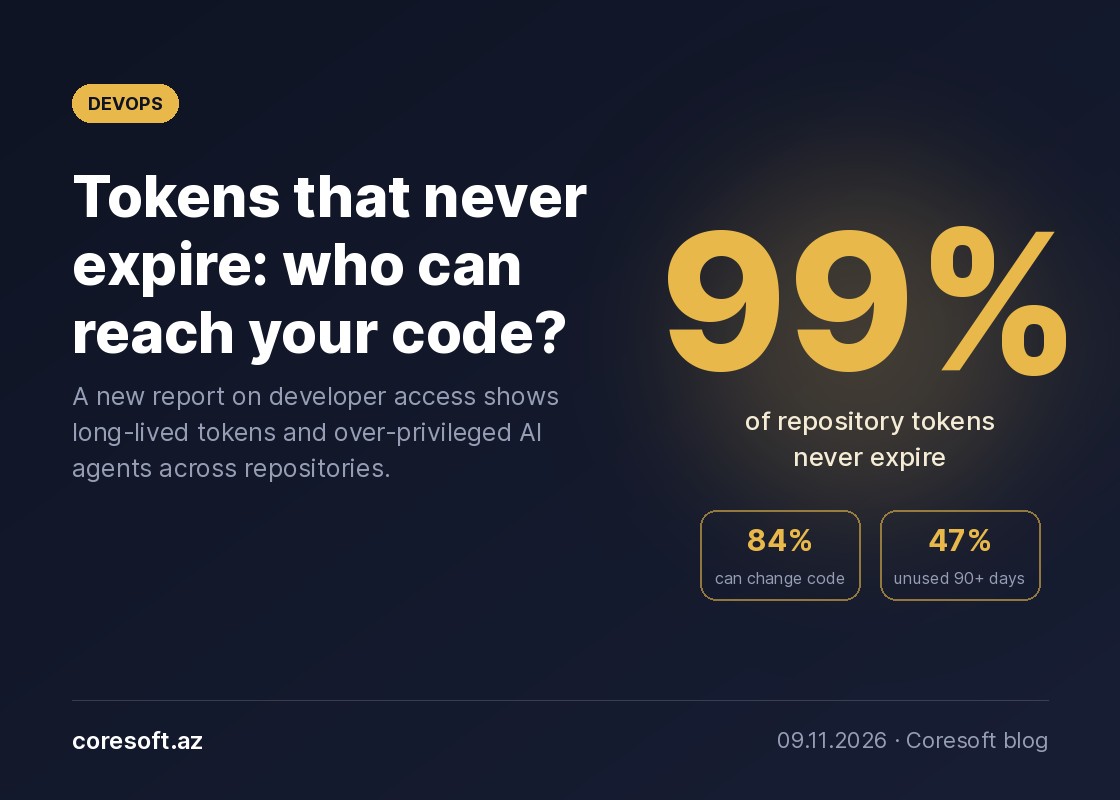
BlueFlag Security noyabrın əvvəlində "The State of Developer Risk 2026" hesabatını dərc etdi. Hesabat şirkətin müştəriləri arasında on minlərlə istifadəçi və token üzrə məlumatlara əsaslanır və proqram komandalarında tez-tez gözdən qaçan problemi rəqəmlərlə göstərir. Repozitorilərə giriş tokenlərinin 99%-nin bitmə tarixi yoxdur, 84%-i koda dəyişiklik etməyə icazə verir, 47%-i isə 90 gündən çox istifadə olunmasa da ləğv edilməyib.
Belə token unudulmuş skriptdə, köhnə CI ayarında və ya işdən çıxmış əməkdaşın kompüterində qala bilər. Sızan bir token hücumçuya kodu oxumaq, ona zərərli dəyişiklik əlavə etmək və oradan proqramın təchizat zəncirinə keçmək imkanı verir.
Süni intellekt alətləri ilə bağlı rəqəmlər də diqqət çəkir. Agentlərin işlədiyi hesabların 68%-i administrator hüququna malikdir, 81%-i davranış monitorinqi olmadan işləyir, təşkilatların 83%-ində isə təsdiqlənməmiş agentlər tapılıb. Repozitorilərin 40%-ində əsas branch qorunmur, təşkilatların 56%-ində kod uğursuz yoxlamalara baxmayaraq birləşdirilib.
Bunu düzəltmək üçün böyük layihə lazım deyil. Hər tokenə bitmə tarixi və minimum hüquq verin, 90 gün istifadə olunmayanları ləğv edin. CI/CD-də uzunmüddətli açarlar əvəzinə OIDC kimi qısamüddətli girişlərə keçin. Əsas branch-ları qoruyun və administratorların da code review-dan yan keçməsinə icazə verməyin. Süni intellekt agentlərinə ayrıca, məhdud hüquqlu hesab verin və rübdə bir dəfə kimin nəyə çıxışı olduğunu yoxlayın.
Mənbələr: Help Net Security, SiliconANGLE.