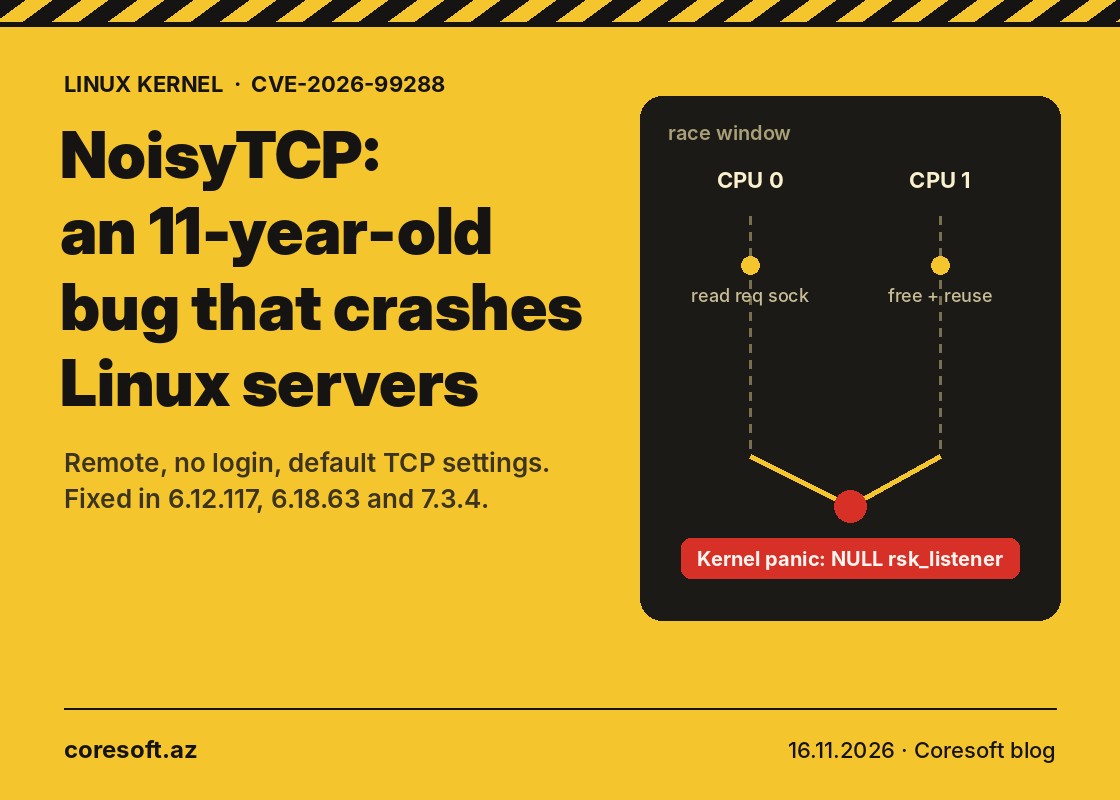
15 noyabrda tədqiqatçı Hyunwoo Kim Linux nüvəsinin TCP kodunda 2015-ci ildən bəri qalan bir boşluğu açıqladı. NoisyTCP adlanan və CVE-2026-99288 nömrəsi alan problem nə parol, nə də xüsusi ayar tələb edir: internetə açıq TCP portu olan server (veb-server, SSH, poçt) kənardan göndərilən sorğularla çökdürülə bilər. Red Hat onu 10 üzərindən 7.5 balla qiymətləndirib.
Səbəb SYN cookies mexanizmində yaranan yarış vəziyyətidir. Bir prosessor nüvəsi yarımçıq bağlantının qeydini oxuduğu anda digəri həmin yaddaşı artıq azad edib yenidən istifadə edir, nəticədə sistem boş göstəriciyə müraciət edir və kernel panic baş verir. Kim-in testlərində virtual maşınlarda standart Nginx, Apache və SSH 5 saniyə ilə 2 dəqiqə arasında çöküb. Konteynerin içində baş verən çökmə bütün host-u dayandırır. Kodun uzaqdan icrası hələlik göstərilməyib.
Düzəliş 6.12.117, 6.18.63 və 7.3.4 stabil nüvələrinə daxil edilib. Debian 12 və 13 üçün yenilənmiş paketlər artıq yayımlanıb, Ubuntu, RHEL, AlmaLinux və Rocky üçün isə 16 noyabr tarixinə hələ düzəliş yoxdur. Yeniləmə çıxan kimi kerneli quraşdırıb serveri yenidən başlatmaq lazımdır.
O vaxta qədər iki müvəqqəti yol var. Birincisi net.ipv4.tcp_syncookies=0 ilə SYN cookies-i söndürməkdir; bunu hər konteynerin şəbəkə namespace-ində ayrıca etmək lazımdır və bu addım SYN-flood hücumlarına qarşı qorunmanı zəiflədir. İkincisi xarici şəbəkə kartında tək RX növbəsi saxlayıb RPS və RFS-i söndürməkdir. Hər iki halda dəyişikliyi əvvəlcə sınaq serverində yoxlayın. Öz serverinizin vəziyyətini bilmək üçün uname -r ilə nüvə versiyasına baxın və paylamanızın təhlükəsizlik bülletenini izləyin.
Mənbələr: iTnews, ComputingForGeeks, FOSS Linux.