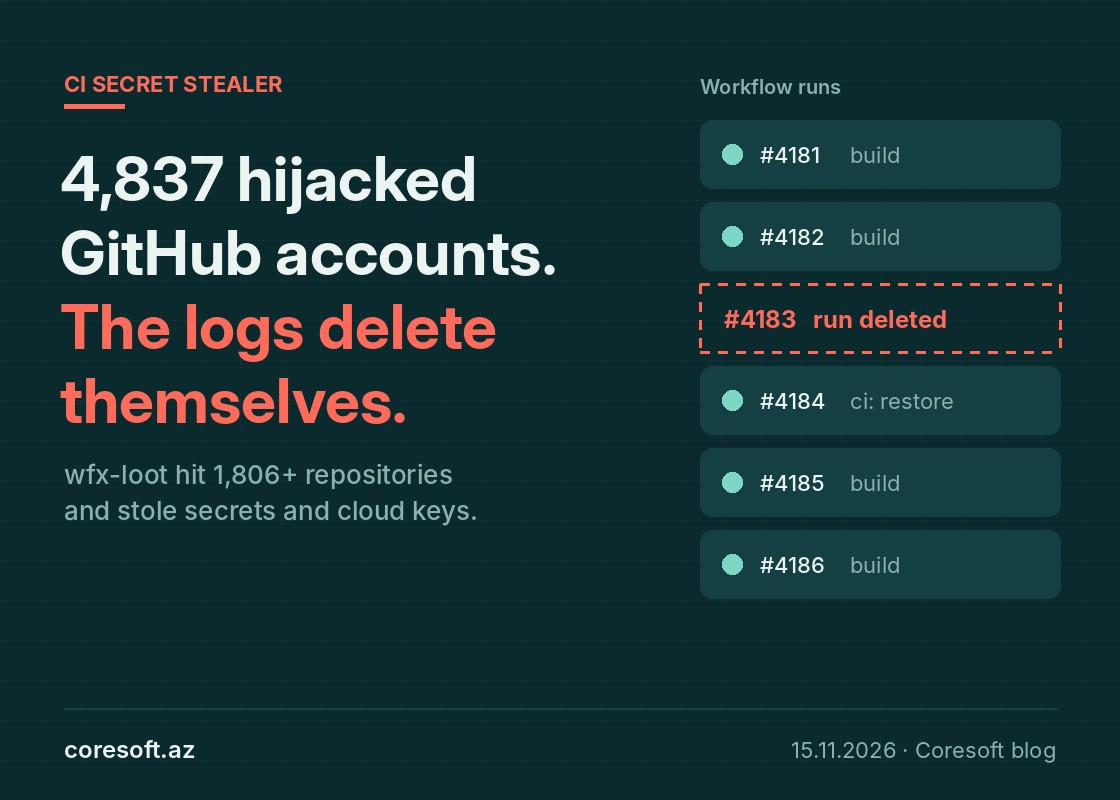
10 noyabrdan bəri GitHub-da geniş miqyaslı hücum davam edir. Aikido Security onu hücumçunun öz etiketlərinə görə "wfx-loot" adlandırıb. Burada saxta paket və ya ad oyunu yoxdur: hücumçular oğurlanmış tərtibatçı hesablarından istifadə edir. 4837 hesab vasitəsilə 61 mindən çox repozitoriyada sınaq pull request-i açılıb, ən azı 1806 repozitoriyada isə zərərli skript işə düşərək sirləri toplayıb. Zərər çəkənlər arasında nextcloud/docker və webdriverio kimi tanınmış layihələr də var.
Ssenari belədir. Əvvəlcə docs: dependency audit notes adlı zərərsiz görünən PR açılır və yazma hüququ yoxlanılır. Sonra təxminən 1500 sətirlik skript ya mövcud workflow-a, ya package.json-dakı postinstall addımına, ya da ayrıca budaqdakı yeni workflow-a əlavə edilir. Skript GitHub Actions sirlərini, AWS, Azure, GCP, SSH, npm və Kubernetes açarlarını, .env fayllarını, hətta AI xidmətlərinin API açarlarını toplayıb kənar serverə göndərir. Bir neçə saniyə sonra dəyişiklik geri qaytarılır, workflow işi və logları silinir. Çox vaxt yeganə iz run nömrələrindəki boşluq olur.
Daha ciddi tərəfi odur ki, hücumçu buludda da möhkəmlənir: uzunömürlü AWS açarları yaradır, AWS rolunun trust policy-sini istənilən hesab üçün açır, Azure tətbiqlərinə wfx-ci- adlı federated credential əlavə edir. Bunlar sirlər dəyişdirildikdən sonra da işləməyə davam edir.
Komandanız GitHub-dan istifadə edirsə, 10 noyabrdan sonrakı tarixçədə ci: refresh build cache, chore: add ci helper, ci: restore commit-lərini, wfx-docs budağını və workflow run nömrələrindəki boşluqları yoxlayın. İz tapılsa, workflow-ların çata biləcəyi bütün sirləri dəyişin, CloudTrail və Microsoft Entra loglarında yeni açarlara və trust policy dəyişikliklərinə baxın. Gələcək üçün .github/workflows qovluğuna code owner təsdiqi tələb edin, GITHUB_TOKEN-i yalnız oxuma rejiminə keçirin və CI-da mümkün olduqda npm ci --ignore-scripts işlədin.
Mənbələr: Help Net Security, Endor Labs.