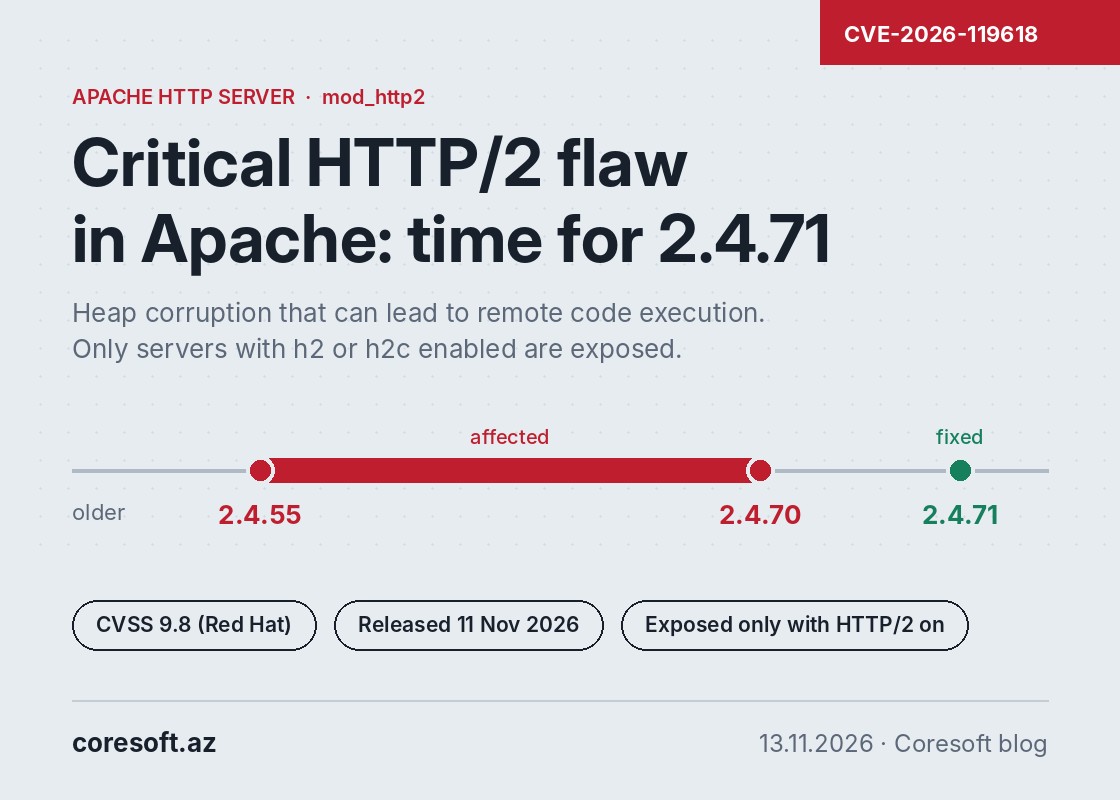
Apache 11 noyabrda veb serverinin yeni versiyasını, Apache HTTP Server 2.4.71-i buraxdı. Əsas səbəb mod_http2 modulunda tapılan CVE-2026-119618 boşluğudur. Apache onu kritik sayır, Red Hat isə CVSS üzrə 9.8 bal verib. HTTP/2 sorğusunun başlıqları emal olunarkən iki paralel axın eyni yaddaşa yaza bilir, bu da yaddaşı korlaya və uzaqdan kod icrasına yol aça bilər. Hücumçuya nə hesab, nə də istifadəçinin hər hansı hərəkəti lazımdır.
Təsirə 2.4.55-dən 2.4.70-ə qədər versiyalar məruz qalır, amma yalnız HTTP/2 aktivdirsə, yəni Protocols direktivində h2 və ya h2c varsa. Boşluğu 26 oktyabrda Anthropic-in açıq mənbə skaneri, 3 noyabrda isə Google Cloud tədqiqatçıları bir-birindən xəbərsiz tapıb. Real hücumlar barədə hələ məlumat yoxdur, lakin Red Hat-in qeydinə görə standart konfiqurasiyada işləyən etibarlı exploit artıq nümayiş olunub.
Yeni versiya daha iki problemi də düzəldir: mod_md-də uşaq prosesi çökdürə bilən xəta və mod_vhost_alias-da az təhlükəli boşluq.
Linux paylanmalarında vəziyyət eyni deyil. Debian 13 üçün düzəliş artıq çıxıb (DSA-6620-1), Debian 12 üçün isə 12 noyabra qədər hələ yox idi. RHEL 9 və 10 təsirə məruz qalır, düzəliş paketləri isə hələ dərc olunmayıb. RHEL 8 təsirlənmir. Ubuntu da hələ rəsmi bildiriş yayımlamayıb.
Nə etmək lazımdır? Əvvəlcə HTTP/2-nin işlək olub-olmadığını yoxlayın: apachectl -M | grep http2 əmri və konfiqurasiyadakı Protocols sətirləri bunu göstərəcək. Paylanmanız düzəliş buraxıbsa, paketi yeniləyib Apache-ni yenidən başladın. Hələ buraxmayıbsa, müvəqqəti olaraq h2 və h2c-ni Protocols-dan çıxarın və ya mod_http2-ni söndürün. Bundan əvvəl HTTP/2-dən asılı xidmətin, məsələn gRPC backend-in olmadığına əmin olun.
Mənbələr: Cloud Security Alliance, Cybersecurity News.