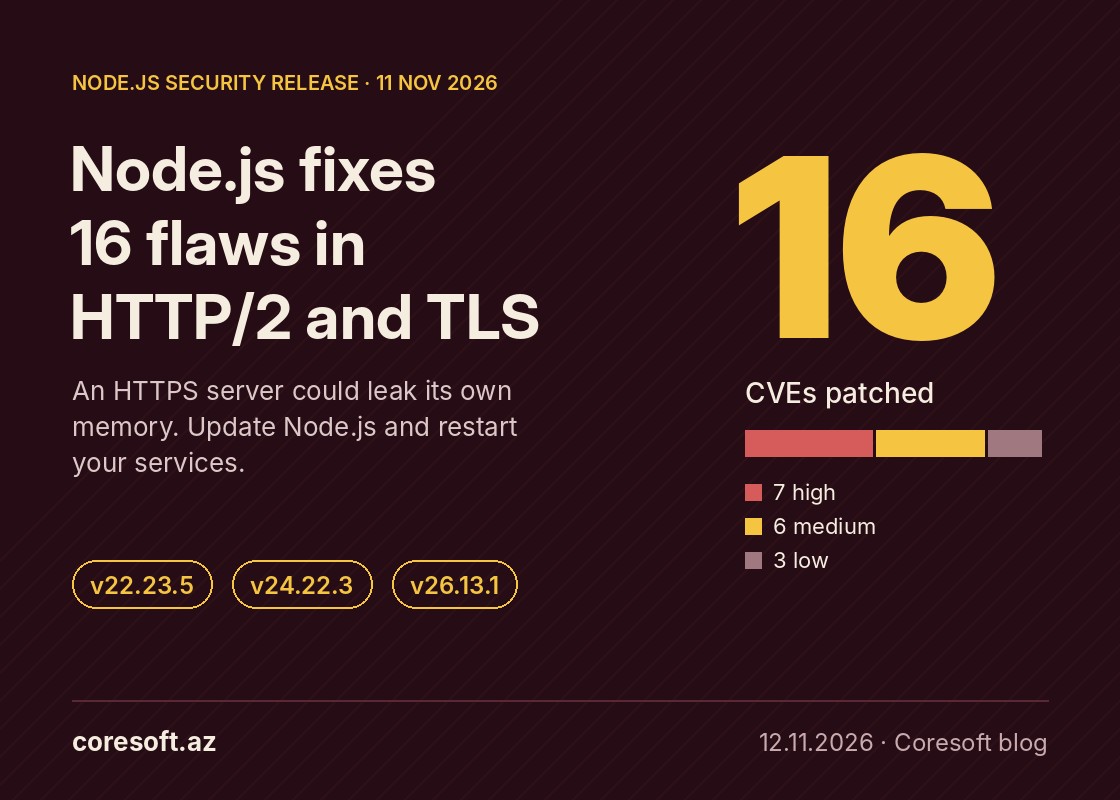
Node.js komandası 11 noyabrda dəstəklənən üç xətt üçün təhlükəsizlik yeniləmələri buraxdı: v22.23.5, v24.22.3 və v26.13.1. Bu dəfə 16 boşluq bağlanıb, onlardan yeddisi yüksək təhlükəli sayılır. Əksəriyyəti HTTP/2 və TLS ilə işləyən hissələrdədir, yəni birbaşa internetə açıq serverlərə aiddir. Bir çoxundan istifadə etmək üçün hücumçuya giriş məlumatı da lazım deyil.
Ən narahatedicisi CVE-2026-123864-dür. Müəyyən şəraitdə HTTPS server öz yaddaşının bir hissəsini sorğunun gövdəsinə köçürür. GBHackers-in yazdığına görə, bu yolla başqa bağlantıların məlumatları, o cümlədən TLS şəxsi açarları sıza bilər. Şifrələnməmiş adi node:http serverləri bu problemdən təsirlənmir.
Qalan ciddi boşluqlar serveri çökdürməyə, yaddaşın yavaş-yavaş tükənməsinə və autentifikasiyadan yan keçməyə imkan verir. Məsələn, CVE-2026-123872 TLS 1.2-də bağlantı yenidən razılaşdırılanda servername-i dəyişib müştəri sertifikatı yoxlamasını keçməyə şərait yaradır. CVE-2026-123875 isə daha sadədir: respondWithFile() ilə fayl verən HTTP/2 serveri çökdürmək üçün bir neçə yarımçıq kəsilmiş yükləmə kifayətdir.
24.x və 26.x xətlərinə 16 boşluğun hamısı, 22.x xəttinə isə 11-i aiddir. Dəstəyi bitmiş versiyalar, məsələn Node.js 20, düzəliş almayacaq, amma Node.js komandasının qeydinə görə onlar da həmişə təsirə məruz qalır.
Nə etmək lazımdır? Node.js-i istifadə etdiyiniz xəttin son versiyasına yeniləyin və xidmətləri yenidən başladın: köhnə proses işlədikcə yeniləmə qüvvəyə minmir. Tətbiqlər Docker-də işləyirsə, baza imicini yeniləyib konteynerləri yenidən yığın. Yeniləməni dərhal etmək mümkün deyilsə, HTTP/2 və fayl paylayan endpoint-lərin internetə açıqlığını müvəqqəti məhdudlaşdırın.