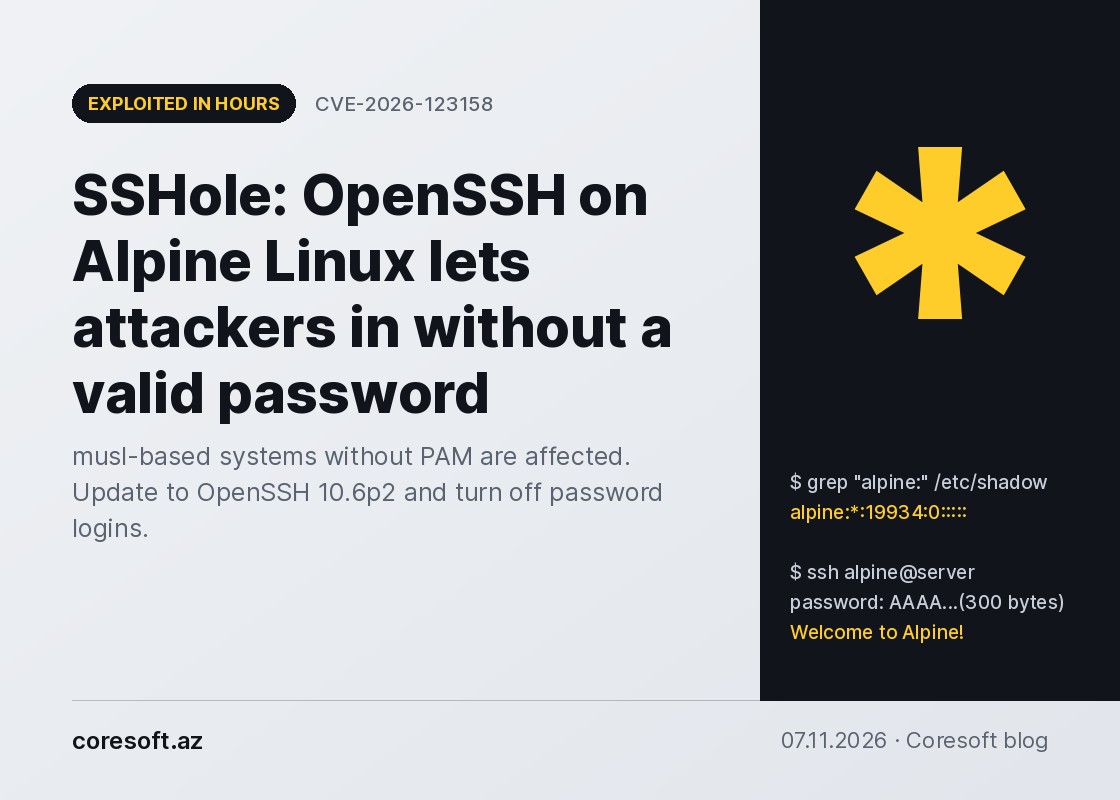
OpenSSH komandası 5 noyabrda 10.6p2 versiyasını buraxdı. Bu buraxılış "SSHole" adlanan CVE-2026-123158 boşluğunu bağlayır, CVSS qiyməti 8.1-dir. Boşluq açıqlandıqdan doqquz saat keçməmiş ilk hücum cəhdi qeydə alınıb və Previdian-ın tələ serverində (honeypot) hücumçu root hüququ əldə edib.
Problem hər Linux serverinə aid deyil. Risk altında musl kitabxanası ilə işləyən və PAM olmadan qurulmuş OpenSSH-dır. Alpine Linux-da (3.16-dan 3.24-ə qədər və edge) standart quraşdırma məhz belədir. Debian, Ubuntu, RHEL kimi glibc əsaslı paylamalar və Dropbear istifadə edən sistemlər bu boşluqdan təsirlənmir.
Hücum üçün serverdə parolu olmayan, yəni parol sahəsində "*" yazılan hesab olmalıdır. Yalnız açarla daxil olunan admin və servis hesabları çox vaxt belədir. Hücumçu 257 ilə 1024 bayt arası uzun parol göndərir, parolun yoxlanması xəta ilə bitir, OpenSSH isə bu xətanı uğurlu yoxlama kimi qəbul edir.
İlk iş OpenSSH-ı və ya Alpine-in düzəldilmiş paketini yeniləyib sshd-ni yenidən başlatmaqdır. Parolla giriş lazım deyilsə, sshd_config-də PasswordAuthentication no təyin etmək bu yolu tamamilə bağlayır. İçində sshd işləməyən konteynerlər təsirlənmir.
Server son günlər internetə açıq olubsa, loglarda (Alpine-də /var/log/messages) yalnız açarla işləyən hesablar üçün "Accepted password for" sətirlərinə, yeni istifadəçilərə, doas istifadəsinə və authorized_keys dəyişikliklərinə baxın. Girişi istisna etmək mümkün deyilsə, serveri ələ keçirilmiş hesab edin.
Mənbələr: The Hacker News, Field Effect.