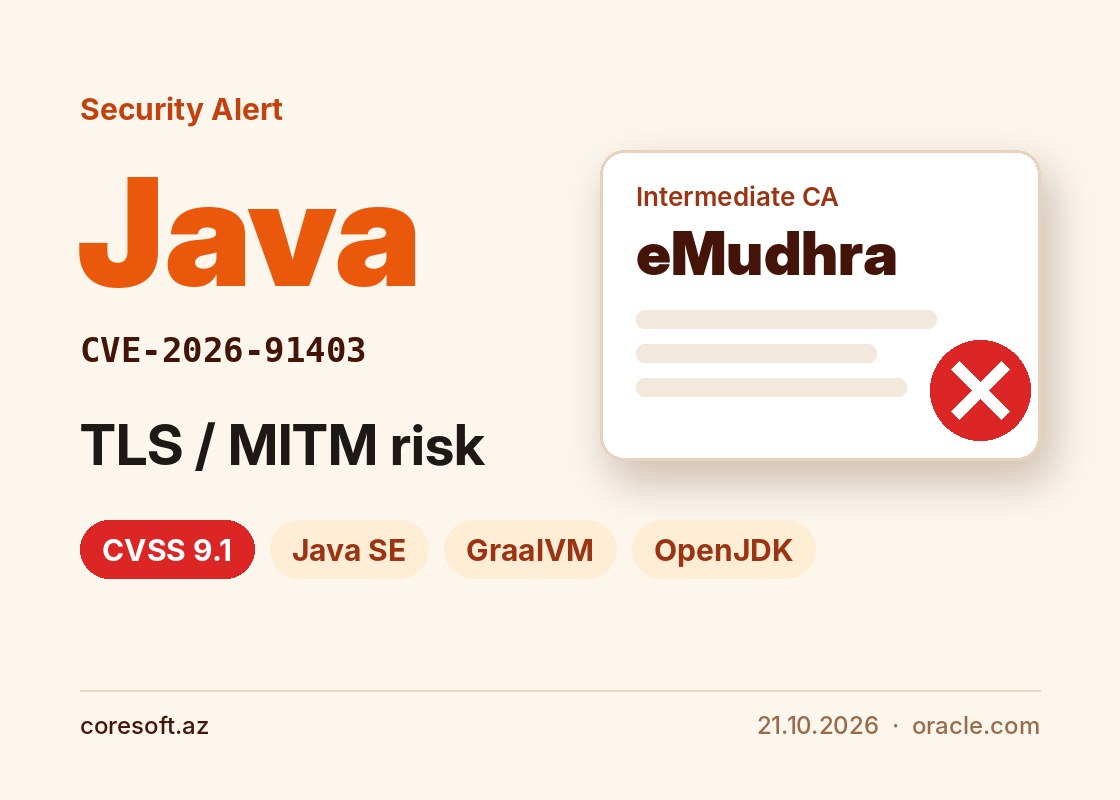
Oracle 21 oktyabrda növbədənkənar təhlükəsizlik xəbərdarlığı (Security Alert) dərc edib. CVE-2026-91403 nömrəli boşluq Java SE və GraalVM-ə aiddir, CVSS balı 9.1-dir, yəni kritik dərəcəlidir.
Bu dəfə söhbət serverdə kod icrasından getmir. Problem ondadır ki, Java eMudhra şirkətinə aid, ələ keçirilmiş aralıq sertifikatlara (intermediate CA) hələ də etibar edirdi. Belə sertifikatla hazırlanmış saxta sertifikat Java tətbiqinə əsl sayt kimi görünə bilər. Nəticədə təcavüzkar tətbiqlə server arasındakı TLS bağlantısına girib ötürülən məlumatları oxuya və dəyişə bilər (MITM hücumu).
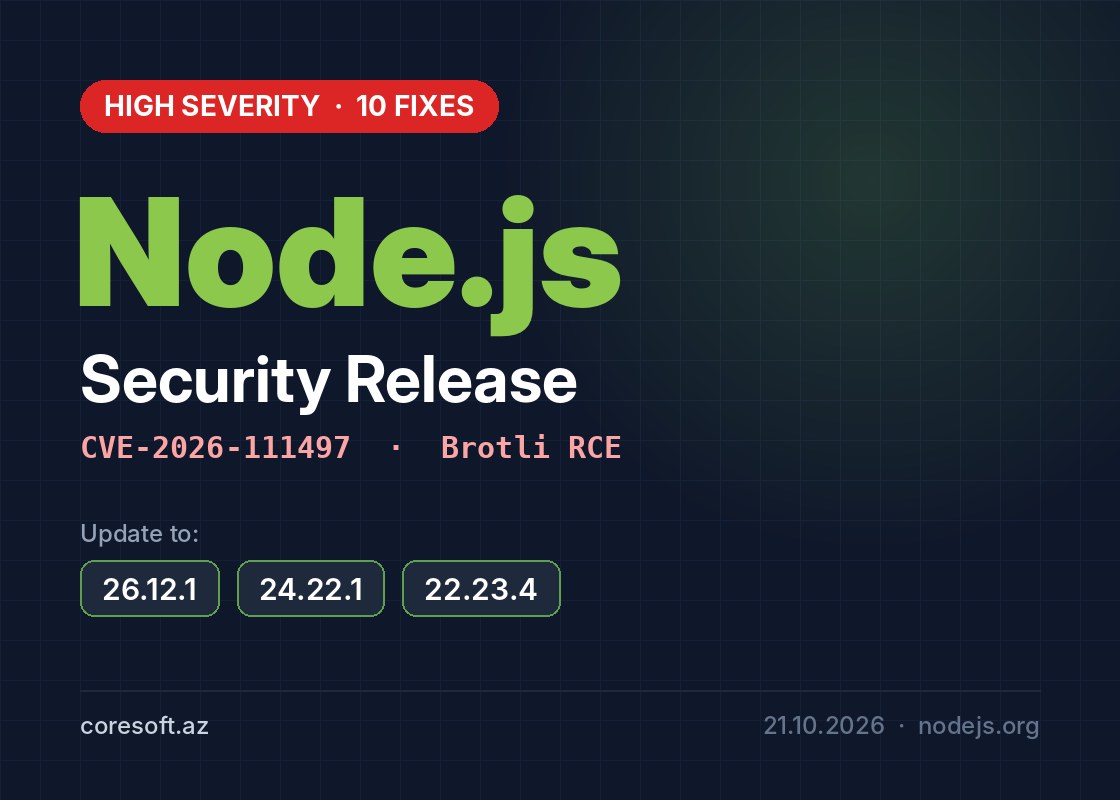
Problem həm Oracle Java-da, həm də OpenJDK-da var. Təsirə məruz qalan versiyalar arasında Java 8, 11, 17, 21, 25 və 27 xətləri, həmçinin GraalVM var. Eyni sertifikatları Node.js da 21 oktyabr yeniləməsində bloklayıb.
Nə etməli
- Java-nı və ya istifadə etdiyiniz OpenJDK paylamasını ən son yeniləməyə keçirin.
- Dərhal yeniləmək mümkün deyilsə, həmin sertifikatları
blocked.certsfaylı ilə müvəqqəti bloklamaq olar. Təlimat Oracle və OpenJDK xəbərdarlıqlarındadır. - Java əsaslı hazır məhsulların və Docker image-lərin içindəki Java versiyasını da yoxlayın, çünki onlar çox vaxt öz Java-sı ilə gəlir.